Préparer un SaaS pour un pentest web et API
Une matrice de périmètre et d’accès, des critères de préparation et une checklist opérationnelle pour un audit de sécurité web et API SaaS.
LireJ’évalue la sécurité de vos applications, de votre cloud et de vos réseaux. Je forme aussi vos équipes, de la sensibilisation aux exercices techniques.
Deux façons de renforcer votre sécurité : identifier les failles de vos systèmes ou développer les compétences de vos équipes.
Vérifiez la sécurité de vos applications, API, environnements cloud et réseaux. Repartez avec des risques identifiés et des corrections à prioriser.
Découvrir les auditsAidez vos équipes à reconnaître les menaces et à adopter des pratiques plus sûres, avec des formations et des exercices adaptés à leur niveau.
Découvrir les formationsVous me présentez votre besoin, vos systèmes ou votre équipe, et vos contraintes.
Nous définissons le périmètre de l’audit ou le programme de formation, les modalités et le calendrier.
Je réalise les tests autorisés ou anime les sessions et exercices convenus avec vous.
Nous revenons sur les résultats de l’audit ou les apprentissages et les prochaines actions utiles.
Guides opérationnels, recherche applicative et write-ups pour rendre le raisonnement technique vérifiable.
Une matrice de périmètre et d’accès, des critères de préparation et une checklist opérationnelle pour un audit de sécurité web et API SaaS.
LireUne matrice tenants et rôles, des requêtes, des transitions et du pseudocode de non-régression pour évaluer l’isolation d’une API multi-tenant.
LireUn constat fictif d’export inter-tenant relie preuves, cause racine, impact, correction et critères de retest à un travail d’ingénierie vérifiable.
Lire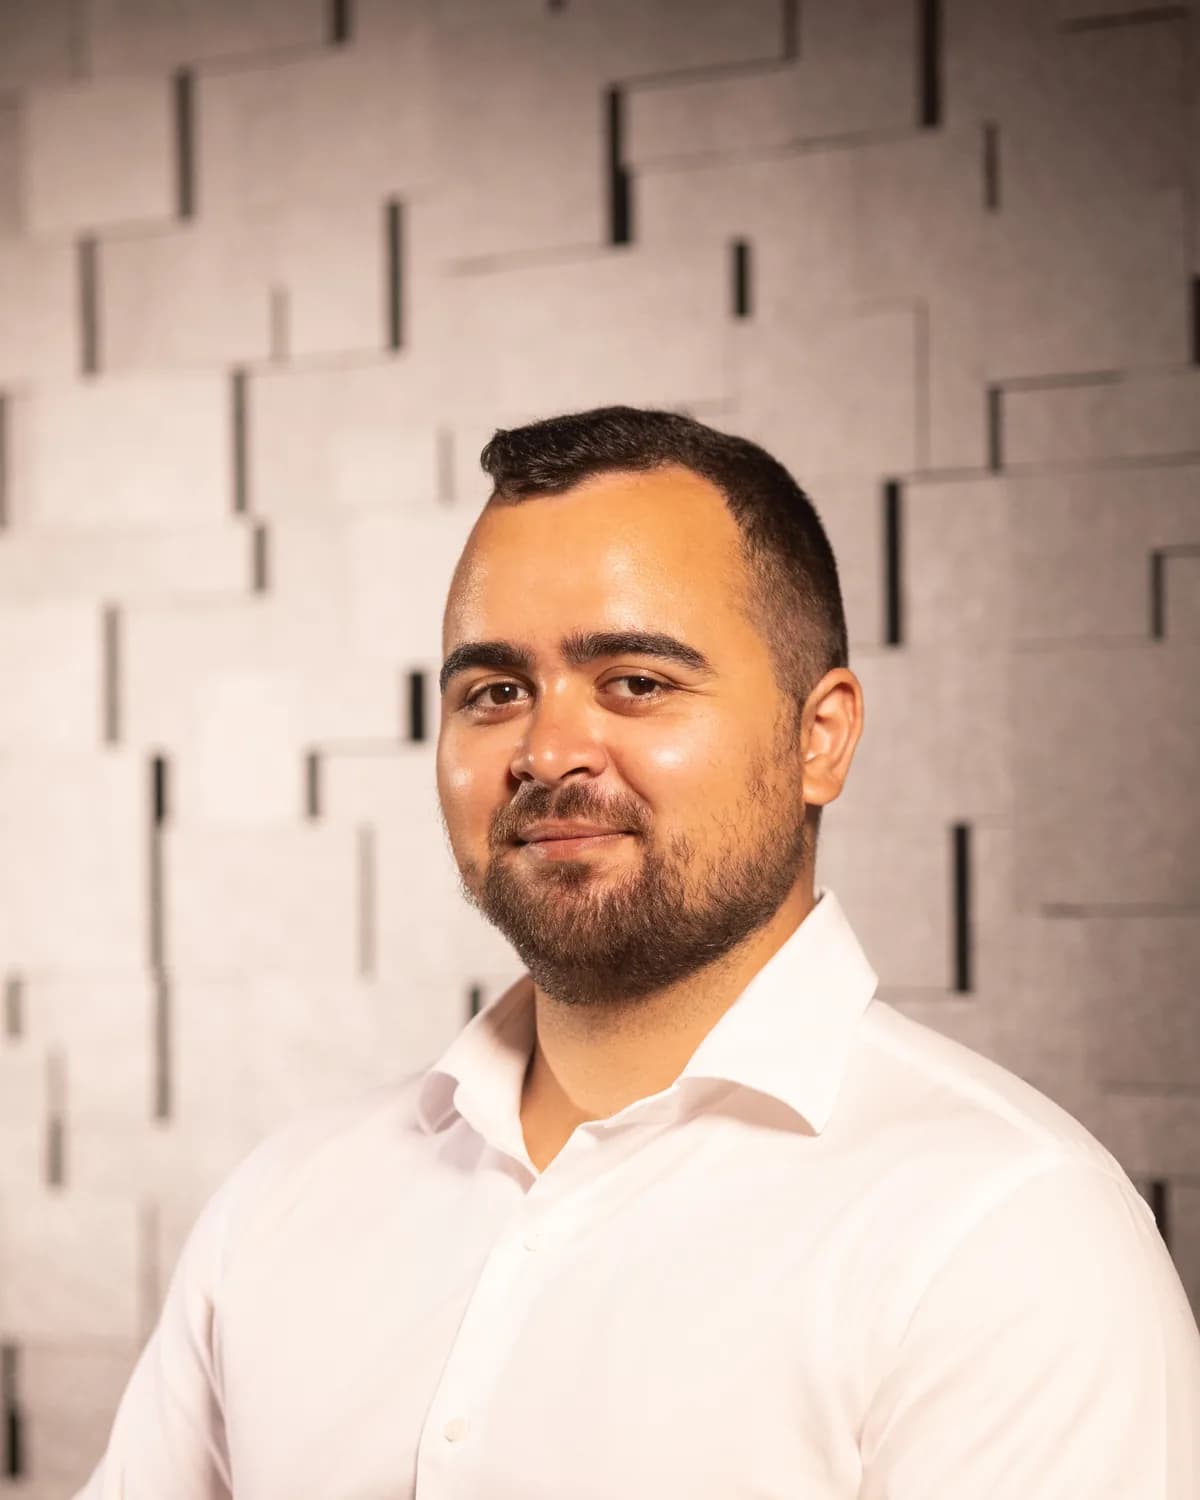
Pentester freelance et fondateur de PrismaSec, je travaille à l’intersection de la sécurité applicative, des API et de l’ingénierie bas niveau.
Formé à l’École 42, j’utilise la compréhension des systèmes, l’automatisation offensive et la documentation pour transformer une preuve technique en action compréhensible par les équipes qui corrigent.
Décrivez votre besoin, vos objectifs et vos contraintes. Nous choisirons ensemble l’accompagnement adapté.
Parlons de vos besoins